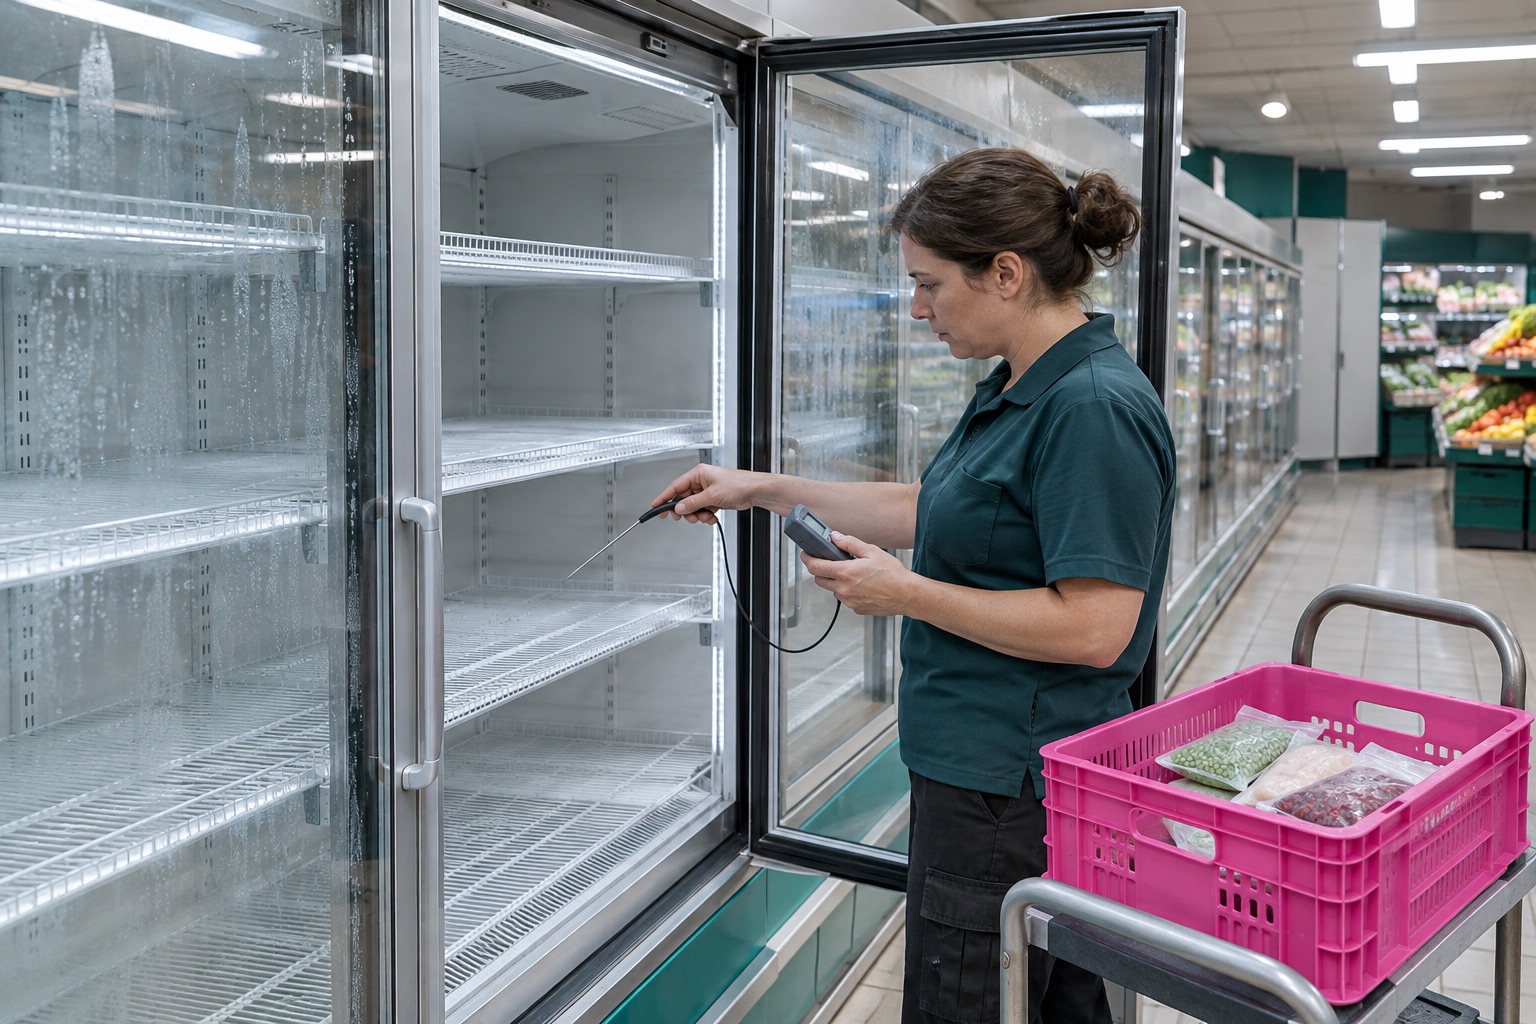
Butikker i blandt andet Sverige og Belgien har mandag den 2. november måttet kassere køle- og frostvarer efter digitale angreb på deres køleanlæg. Temperaturindstillinger blev ændret på afstand, og i flere butikker blev anlæggene sat til afrimning. Danfoss bekræfter over for nederlandske NOS, at mindst 17 virksomheder i Nederlandene også er blevet ramt.
Hændelserne viser en konkret driftsrisiko ved internetforbundne styresystemer: Et angreb behøver ikke stjæle kundedata for at standse salg og ødelægge varer. For danske butikker og kølefirmaer er den relevante opgave at kontrollere fjernadgangen til installationerne. De gennemgåede kilder dokumenterer ikke angreb på danske butikker.
Svenske butikker mister varer og leveringskapacitet
TV4 beskriver, hvordan medarbejderne i en ICA-butik i Sjöbo mandag opdagede, at frysernes indstillinger var ændret til plus 50 grader. Det er en oplysning om den indstillede temperatur, ikke dokumentation for, at alle varerne faktisk nåede 50 grader.
Butikschef Rickard Nilsson fortæller til TV4, at indstillingerne ikke kunne ændres tilbage, og at varer fra køle- og fryseafdelingerne måtte kasseres. ICA's hovedkontor bekræfter over for mediet en hændelse i et mindre antal butikker med forbindelser uden for koncernens centrale netværk.
Også Axfoods pluklager til hjemleveringer i Västra Frölunda er berørt. Selskabet siger til TV4, at bruddet på kølekæden påvirker leveringer i Göteborgområdet. Ifølge Axfood skete indtrængningen via en ekstern leverandør med ansvar for køleanlægget, uden forbindelse til selskabets egne systemer.
Afrimning blev vendt mod butikkerne
I Belgien beskriver RTL problemer hos blandt andre Delhaize, Carrefour, Intermarché og Spar. Afrimning er normalt en nødvendig driftsfunktion, som fjerner is fra anlægget. Ved at aktivere den på afstand kunne angriberne få temperaturen til at stige på et tidspunkt, hvor butikkerne skulle holde varerne kolde.
Direktør Stephan Moelans fra kølefirmaet Sabcobel siger til RTL og Belga, at teknikere blev mobiliseret fra klokken ét om natten og arbejdede med at koble berørte installationer fra nettet. Han sammenligner fremgangsmåden med angrebene mod franske butikker i oktober.
Carrefour oplyser til BleepingComputer, at 15 af kædens 700 belgiske butikker var berørt, mens hypermarkederne var uberørte. Kæden siger, at hurtig indsats gjorde det muligt at holde butikkerne åbne. Et angreb på enkelte køleenheder er således ikke automatisk det samme som lukning af en hel butik.
Danfoss peger på usikre forbindelser og standardkodeord
Danfoss' talsperson fortæller NOS, at de nederlandske hændelser især omfatter slagtere og mindre lokale butikker. En lagerlokation for frostvarer er også blandt de berørte. Store nederlandske supermarkedskæder var efter mediets oplysninger ikke ramt.
Selskabet siger, at kunderne den 13. oktober blev rådet til at afbryde den direkte internetforbindelse og kun genetablere adgang gennem et beskyttet netværk. Ifølge Danfoss havde de nu ramte installationer ikke sådan en beskyttelse og brugte standardkodeord.
Det er leverandørens forklaring, som skal tilskrives selskabet. Den offentliggjorte dækning giver ikke grundlag for at udpege én bestemt softwarefejl som årsag til samtlige hændelser eller for at konkludere, at alle Danfoss-anlæg er sårbare på samme måde.
En opdatering og en nulstilling løser forskellige problemer
Frankrigs nationale cybersikkerhedsmyndighed CERT-FR udsendte allerede den 12. oktober en advarsel om kompromitterede kølestyringer. Den seneste version er fra den 16. oktober og omfatter Danfoss' AK-SM- og AK-SC-serier samt Copeland og Dixell XWEB. Det er baggrund for den aktuelle hændelse, ikke en ny advarsel udsendt i dag.
Myndigheden anbefaler at fjerne den direkte interneteksponering, kontrollere hele konfigurationen og derefter kun åbne fjernadgang gennem en beskyttet forbindelse. Firmware, sikkerhedsindstillinger og standardkodeord skal også gennemgås.
For udstyr uden sikkerhedsrettelser advarer CERT-FR om, at en fabriksnulstilling alene ikke er tilstrækkelig: Den kan fjerne ændringer efter et indbrud, mens den sårbare adgang består. Drift skal altså genetableres sammen med beskyttelsen af adgangen.
Sammenhæng og omfang er stadig under afklaring
Der er meldinger fra flere lande, men RTL understreger, at forbindelsen mellem hændelserne fortsat skal fastslås. Lignende temperaturændringer beviser ikke i sig selv, at samme aktør har gennemført alle angrebene.
Det næste dokumenterede arbejde er allerede i gang: Teknikere afkobler berørte installationer, og butikskæderne understøtter genopretningen. For danske operatører giver myndighedsvejledningen en konkret rækkefølge: Find de eksponerede styringer, kontrollér indstillingerne sammen med køleleverandøren, og genetablér fjernadgang på et beskyttet netværk.
Gør os opmærksom på en fejl →